Autenticação em dois fatores (2FA): como funciona e qual método escolher
Como funciona a autenticação em dois fatores, quais métodos existem (SMS, app, notificação, chave de segurança), qual escolher, como ativar nas contas importantes e como se recuperar se perder o celular.
Por Equipe Global World Connect
8 min de leitura
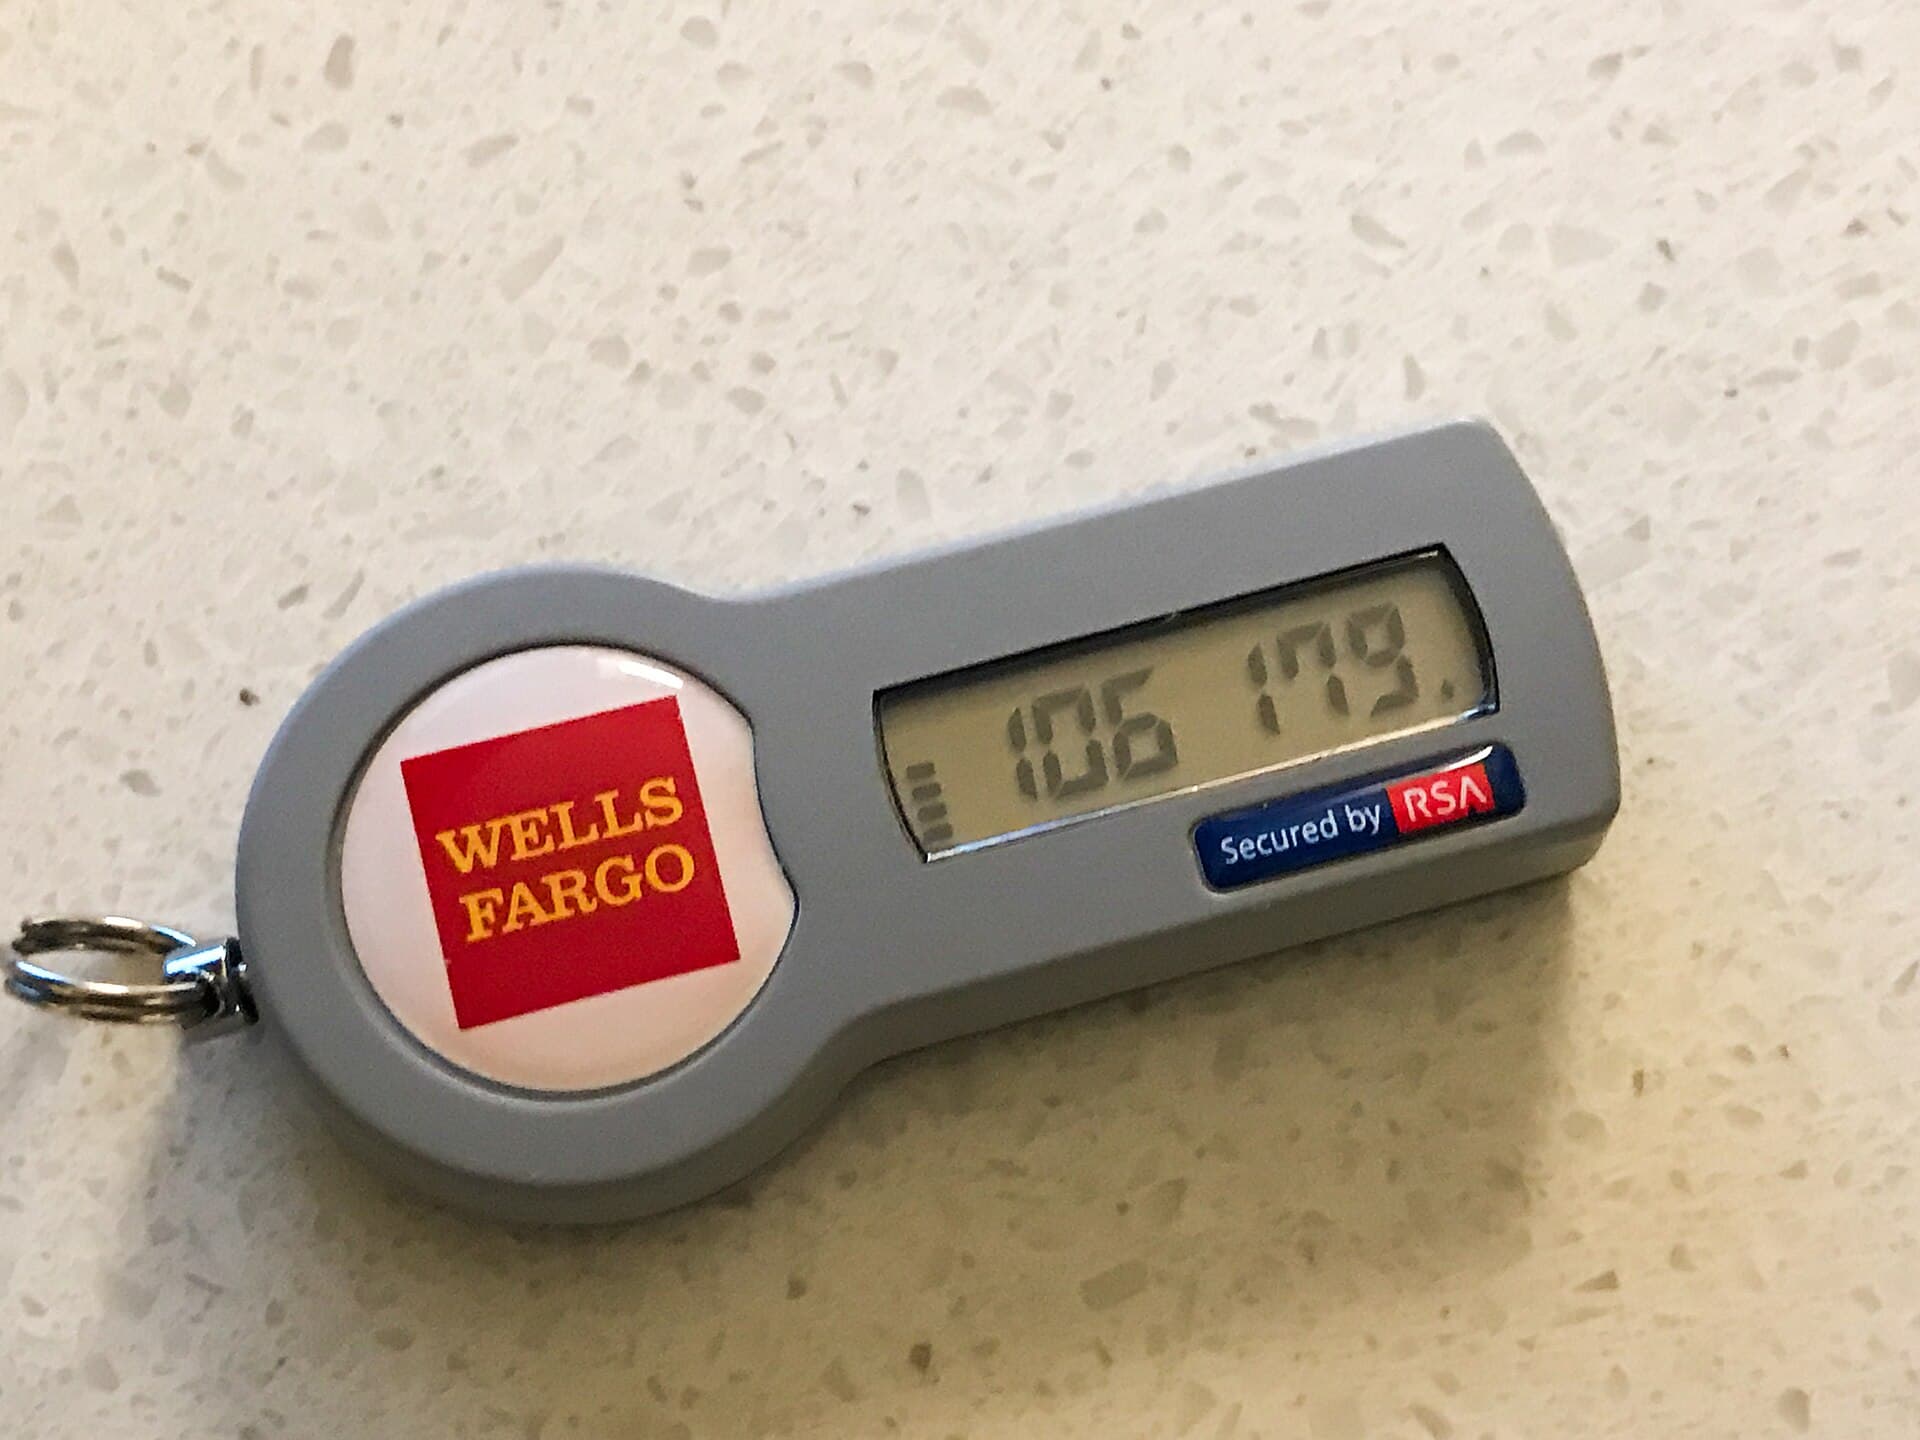
Uma senha sozinha é uma porta com uma única chave. Se alguém a descobre, por vazamento, por golpe ou por tentativa e erro, entra. A autenticação em dois fatores adiciona uma segunda tranca: mesmo com a senha, o invasor ainda precisa de algo que só você tem.
Este guia explica como o 2FA funciona, compara os métodos disponíveis, mostra como ativar e como se preparar para perder o celular. É o complemento direto do nosso guia de segurança digital.
O que é autenticação em dois fatores
Autenticação em dois fatores (2FA) é o processo de confirmar a identidade de quem acessa uma conta usando dois tipos diferentes de prova. Quando há dois ou mais fatores, o termo mais geral é autenticação multifator (MFA). Alguns serviços a chamam de "verificação em duas etapas".
Os fatores costumam ser agrupados em três categorias:
- Algo que você sabe: senha, PIN, resposta secreta.
- Algo que você tem: celular, chave de segurança, cartão.
- Algo que você é: impressão digital, reconhecimento facial.
Usar duas senhas não é 2FA, porque ambas são do mesmo tipo. O ganho vem de combinar categorias diferentes: um invasor que descobriu o que você sabe ainda precisa obter o que você tem.
Por que ativar
Segundo a agência americana de cibersegurança CISA, a autenticação multifator torna muito mais difícil que criminosos invadam uma conta, mesmo quando conseguem a senha. Isso importa porque senhas vazam com frequência e são reaproveitadas em vários serviços.
O 2FA não é infalível, como veremos, mas reduz muito o risco, principalmente contra invasões em massa que testam senhas vazadas.
Os principais métodos
Código por SMS
Você recebe um código de alguns dígitos por mensagem de texto e o digita no login.
- Vantagens: simples e disponível em quase todos os serviços.
- Riscos: o SMS pode ser interceptado ou desviado em ataques de troca de chip (SIM swap), e o código pode ser entregue a um golpista por engano.
É melhor do que não ter 2FA, mas costuma ser o método menos robusto entre os disponíveis.
Aplicativo autenticador
Um aplicativo no celular gera códigos temporários, que mudam a cada poucos segundos, com base em um segredo compartilhado com o serviço e no horário. O padrão é conhecido como TOTP.
- Vantagens: funciona sem sinal de celular e não depende da operadora.
- Riscos: o código pode ser digitado em uma página falsa. Se o celular for perdido sem backup, a recuperação pode ser trabalhosa.
Notificação de aprovação (push)
O serviço envia uma notificação ao aplicativo, e você toca em aprovar.
- Vantagens: prático.
- Riscos: ataques de "fadiga de MFA", em que o criminoso dispara várias solicitações até a vítima aprovar por cansaço ou engano. Só aprove se foi você quem tentou entrar.
Chave de segurança física
É um pequeno dispositivo (USB, NFC ou Bluetooth) que confirma o acesso, geralmente com um toque. Segue os padrões FIDO2 e WebAuthn.
- Vantagens: resistente a phishing, porque a chave só funciona com o site verdadeiro.
- Riscos: pode ser perdida, e é preciso ter uma segunda chave de reserva. Nem todo serviço aceita.
Passkeys
São credenciais baseadas nos mesmos padrões das chaves de segurança, mas guardadas no seu dispositivo ou em um gerenciador, e liberadas com biometria ou PIN. Podem substituir a senha em serviços compatíveis. Veja em gerenciador de senhas e passkeys.
Biometria
A impressão digital ou o rosto costumam servir para desbloquear o dispositivo ou o aplicativo, que então libera a credencial. Ela é parte de outros métodos, mais do que um fator remoto por si só.
Comparação rápida
| Método | Resistência a phishing | Conveniência | Principal risco |
|---|---|---|---|
| SMS | Baixa | Alta | Troca de chip e interceptação |
| App autenticador (TOTP) | Média | Média | Código entregue a página falsa |
| Notificação push | Média | Alta | Aprovação por engano ou fadiga |
| Chave de segurança | Alta | Média | Perda sem chave reserva |
| Passkey | Alta | Alta | Perda do dispositivo sem backup |
A recomendação geral da CISA é preferir métodos resistentes a phishing quando o serviço oferecer, e usar qualquer 2FA disponível quando essa não for uma opção.
Qual método escolher
Uma ordem prática de preferência, quando o serviço permitir:
- Chave de segurança ou passkey.
- Aplicativo autenticador.
- Notificação push com aprovação atenta.
- SMS, se for a única opção.
Você pode combinar: por exemplo, chave de segurança na conta de e-mail e aplicativo autenticador nas demais.
Como ativar
Os passos variam por serviço, mas seguem um padrão:
- Entre na conta e abra as configurações de segurança.
- Procure por "verificação em duas etapas", "autenticação de dois fatores" ou "MFA".
- Escolha o método. Para aplicativo autenticador, leia o QR code com o app.
- Digite o código de confirmação.
- Guarde os códigos de backup que o serviço fornece.
- Cadastre um segundo método de recuperação.
Por onde começar
Priorize as contas que dão acesso a outras ou que envolvem dinheiro:
- E-mail principal, que serve para redefinir todas as outras senhas.
- Banco e serviços financeiros, usando as proteções do próprio aplicativo.
- Contas de nuvem e armazenamento, onde ficam documentos e fotos.
- Redes sociais.
- Aplicativos de mensagem.
O caso do WhatsApp
O WhatsApp tem a sua verificação em duas etapas, baseada em um PIN de seis dígitos que você cria. Ela é importante porque impede que um criminoso que consiga o código enviado por SMS assuma a sua conta em outro celular. Ative nas configurações do aplicativo e não compartilhe o PIN nem os códigos com ninguém.
Backup e recuperação: se você perder o celular
Ativar o 2FA sem planejar a recuperação pode deixar você fora da própria conta. Prepare-se assim:
- Guarde os códigos de backup em um local seguro, como um gerenciador de senhas ou papel guardado em casa.
- Cadastre um segundo método, como uma segunda chave de segurança ou outro dispositivo.
- Verifique se o seu aplicativo autenticador permite backup ou transferência para um novo aparelho, e leia como funciona antes de precisar.
- Mantenha e-mail e telefone de recuperação atualizados nas contas.
- Se perder o celular, use o backup, avise o banco e as operadoras, e revogue as sessões abertas nas contas críticas.
O 2FA não protege contra tudo
Criminosos desenvolveram formas de contornar alguns métodos:
- Phishing em tempo real: uma página falsa pede a senha e o código, e o golpista os repassa ao site verdadeiro no mesmo instante. Métodos como chaves de segurança e passkeys resistem melhor a isso. Veja como identificar phishing.
- Troca de chip (SIM swap): o golpista convence a operadora a transferir o número, e recebe os SMS. Prefira métodos que não dependam do número.
- Fadiga de MFA: solicitações repetidas até a aprovação por engano.
- Malware no dispositivo: um aplicativo malicioso pode ler notificações ou sessões.
- Engenharia social: alguém liga fingindo ser do banco e pede o código.
Regras que ajudam: nunca informe um código de verificação a ninguém, desconfie de pedidos com urgência e aprove apenas o que você mesmo iniciou.
Perguntas frequentes
Qual é a diferença entre 2FA, MFA e verificação em duas etapas?
Na prática, são usados de forma parecida. MFA é o termo geral para dois ou mais fatores. 2FA é o caso de exatamente dois. "Verificação em duas etapas" é o nome que alguns serviços dão ao recurso.
Se minha senha é forte, preciso de 2FA?
Sim. Uma senha forte não protege contra vazamentos do serviço, phishing ou reutilização. O 2FA adiciona uma camada independente.
SMS é seguro o bastante?
É melhor do que nada, mas mais fraco do que aplicativo ou chave de segurança. Se for a única opção, use, e proteja também a sua linha com a operadora.
O 2FA me protege de phishing?
Parcialmente. Códigos digitados podem ser roubados por páginas falsas. Chaves de segurança e passkeys oferecem proteção maior, porque só funcionam no site verdadeiro.
Perdi o celular. E agora?
Use os códigos de backup ou o método secundário, troque as senhas das contas críticas, revogue sessões abertas e avise o banco. Por isso é importante preparar a recuperação antes.
Conclusão
A autenticação em dois fatores adiciona uma segunda prova de identidade e reduz muito o risco de invasão de contas. Os métodos vão do SMS às chaves de segurança, e a escolha é uma troca entre conveniência e proteção, com preferência por opções resistentes a phishing.
Comece pelo e-mail principal e pelo banco, guarde os códigos de backup e nunca compartilhe códigos. Este guia foi revisado em setembro de 2026, e os recursos de cada serviço mudam, por isso confira as páginas de ajuda oficiais.
Fontes
- CISA. More Than a Password (autenticação multifator).
- NIST. Digital Identity Guidelines: Authentication (SP 800-63B).
- FIDO Alliance. Passkeys.
- IETF. RFC 6238: TOTP: Time-Based One-Time Password Algorithm.
- WhatsApp. Central de Ajuda: verificação em duas etapas.
- CERT.br / NIC.br. Cartilha de Segurança para Internet.